🔐 رولوت: اطلاعات مشتریان از طریق ایمیل جعلی دولتی افشا شد
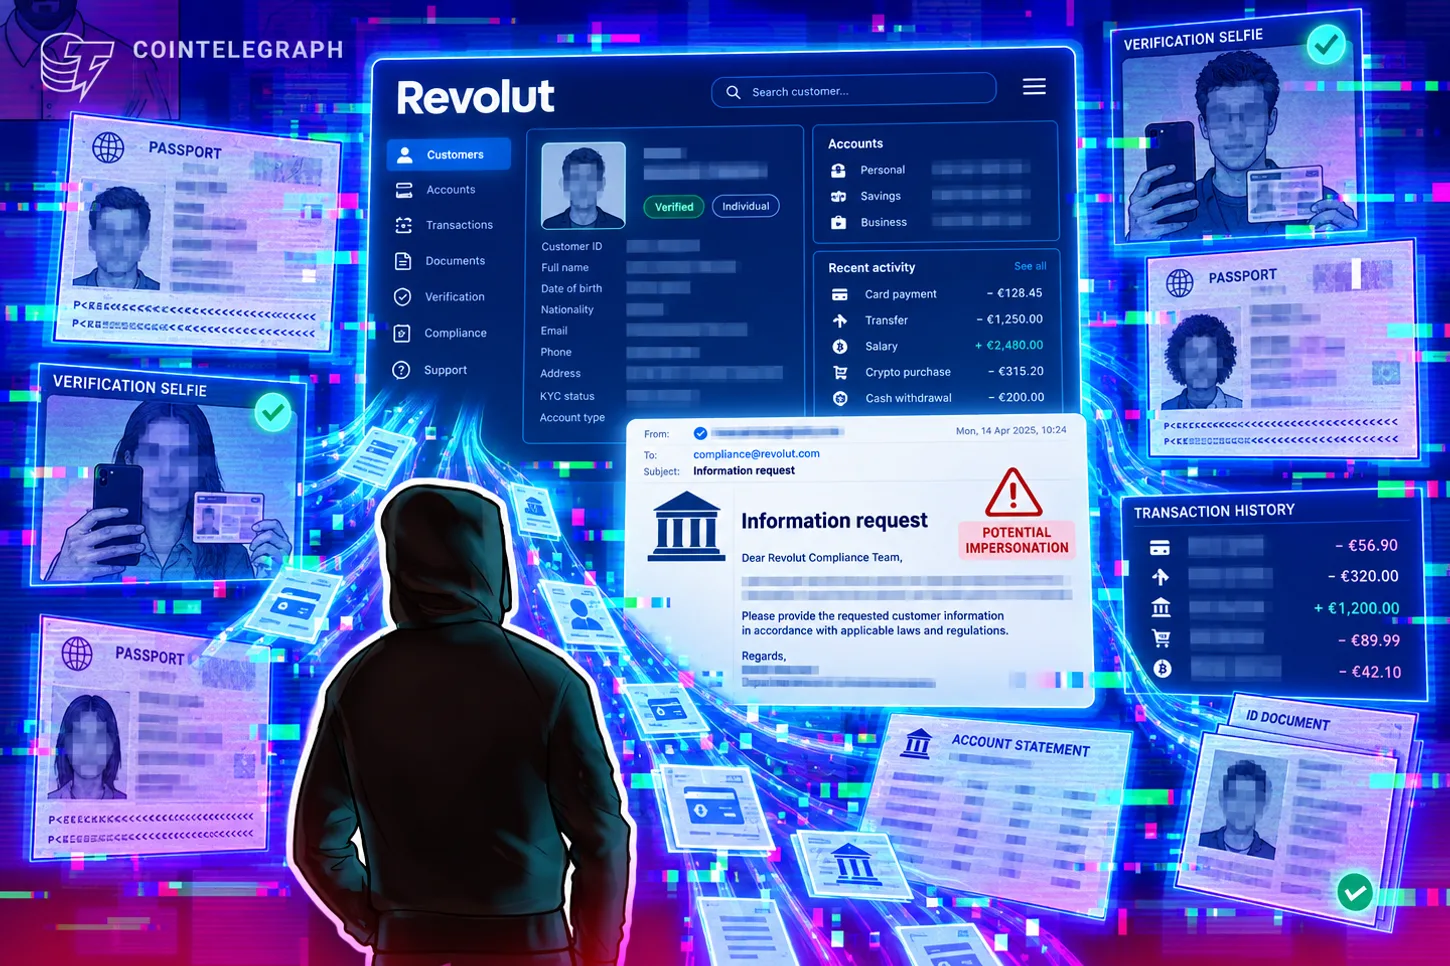
شرکت فینتک و بانکداری رولوت پس از دریافت درخواستی جعلی که ظاهراً از سوی یک نهاد دولتی ارسال شده بود، اطلاعات حساس برخی مشتریان، از جمله تصاویر گذرنامه، سلفیهای احراز هویت و سوابق کامل تراکنشهای مالی آنها را افشا کرد.
بر اساس گزارشی از International Cyber Digest در شبکه اجتماعی X، درخواستهای دریافت اطلاعات مشتریان که از یک دامنه ایمیل معتبر دولتی ارسال شده بودند، توانستند از بررسیهای احراز هویت رولوت عبور کنند. رولوت بعداً متوجه شد که این درخواستها واقعی نبودهاند و روز جمعه به مشتریانی که اطلاعاتشان به خطر افتاده بود، اطلاعرسانی کرد.
سخنگوی رولوت روز شنبه در گفتوگو با کوینتلگراف اعلام کرد:
«رولوت اخیراً یک کلاهبرداری پیچیده جعل هویت خارجی را شناسایی کرده است که در آن، یک شخص ثالث غیرمجاز از ایمیل یک دامنه معتبر دولتی برای ارسال درخواستهای جعلی اطلاعات استفاده کرده بود.»
این سخنگو افزود که رولوت پس از شناسایی این موضوع، آدرس ایمیل مذکور را مسدود کرده و نهاد دولتی مربوطه را در جریان قرار داده است. همچنین، سازمانهای مجری قانون و نهادهای نظارتی مالی نیز مطلع شدهاند.
او تأکید کرد:
«سیستمهای رولوت و وجوه مشتریان تحت تأثیر قرار نگرفتهاند. ما مستقیماً با تعداد محدودی از افراد آسیبدیده تماس گرفتهایم تا آنها را مطلع کنیم و پشتیبانی لازم را ارائه دهیم.»
گزارشها حاکی از آن است که ZachXBT، تحلیلگر حوزه رمزارز، اعلام کرده این حادثه احتمالاً در مقیاس محدودی رخ داده و کاربران دارای ثروت خالص بالا را هدف قرار داده است.
این حادثه در شبکه اجتماعی X بازتاب گستردهای داشت و برخی کاربران از سیستم رایج اشتراکگذاری اجباری اطلاعات انتقاد کردند. مارک زلر در پستی نوشت که با افشای تمام اطلاعاتش توسط رولوت از خواب بیدار شده است و افزود:
«این اتفاق یادآوری تلخی است که احراز هویت مشتری (KYC) تاکنون مزایای قابلتوجهی ایجاد نکرده و در عوض، افراد زیادی را در معرض خطر قرار داده است.»